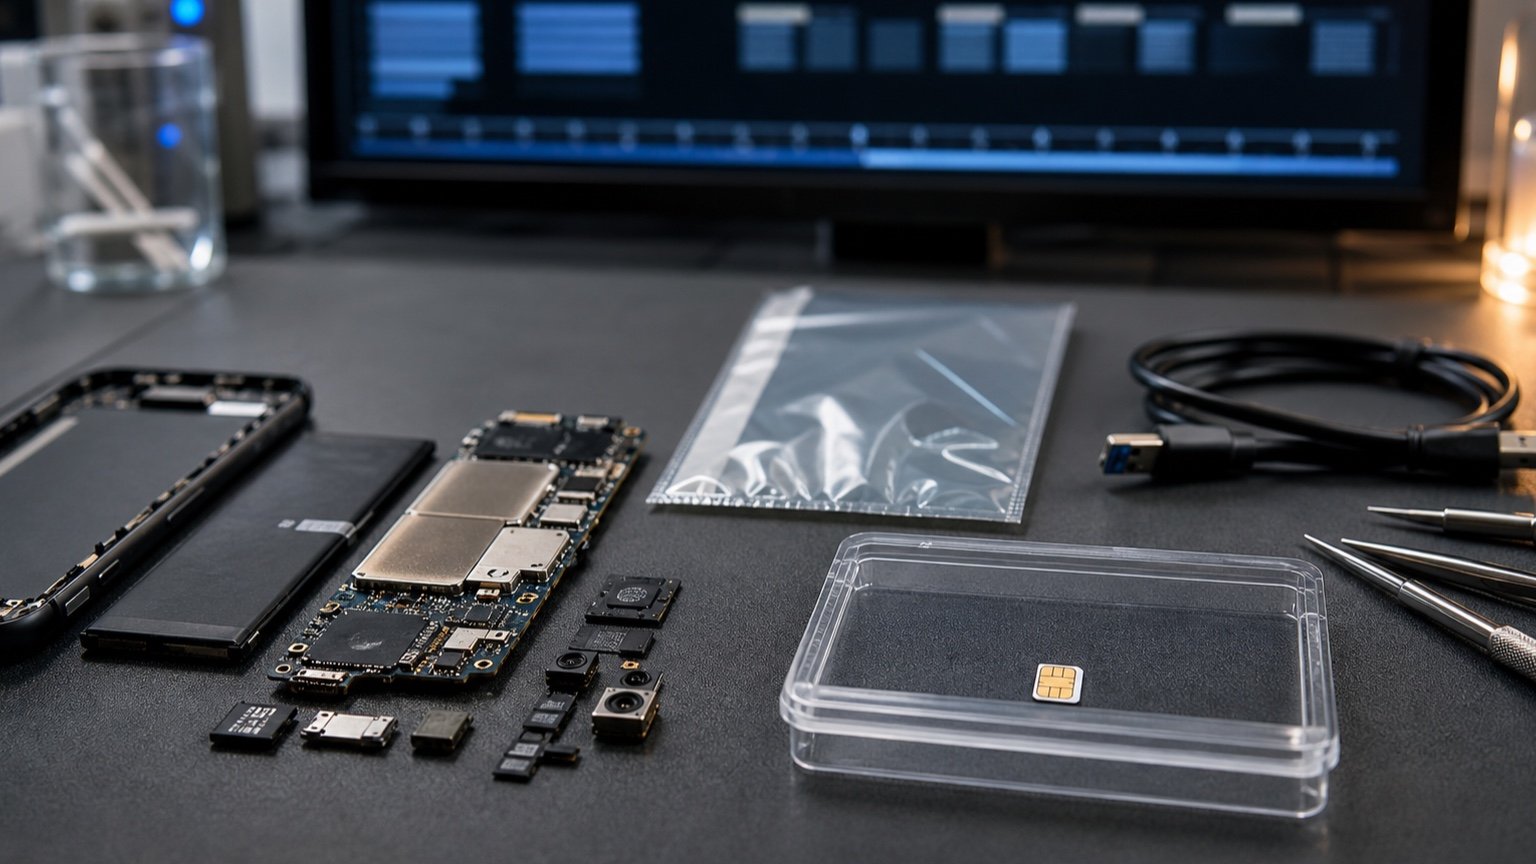
Um aparelho celular pode parecer um único objeto, mas, do ponto de vista probatório, reúne diferentes suportes, interfaces e serviços.[4][5] A memória interna, o cartão SD, o SIM Card, uma conta em nuvem, os bancos de dados de aplicativos e os registros da operadora não são a mesma fonte. Cada um pode ter conteúdo, responsável, método de aquisição e risco de alteração próprios.
Essa distinção é decisiva quando uma falha de preservação atinge o aparelho. A questão não é apenas saber se houve quebra da cadeia de custódia, mas identificar qual vestígio foi afetado, qual informação foi extraída e se existe vínculo entre o defeito e o dado apresentado em juízo.
O problema da cadeia de custódia digital
O Código de Processo Penal define cadeia de custódia como o conjunto de procedimentos destinados a manter e documentar a história cronológica do vestígio, desde o reconhecimento até o descarte.[3] O início ocorre com a preservação do local ou com o procedimento em que se detecta o vestígio. A lei também descreve etapas como reconhecimento, isolamento, fixação, coleta, acondicionamento, transporte, recebimento, processamento, armazenamento e descarte.[3]
Em material digital, essas etapas não se resumem a colocar um telefone em um saco plástico. Devem ser registrados o estado do aparelho, acessórios, cartões removíveis, bloqueio, identificação, pessoas com acesso e método de extração.[3] A documentação deve indicar a origem do dado, as transferências e a possibilidade de repetição.[3]
Uso, desbloqueio ou procedimento não documentado depois da apreensão pode alterar mensagens, registros de aplicativos e sincronizações.[4] Isso não autoriza contaminar por presunção os demais suportes: é preciso relacionar a falha à fonte examinada.
O que decidiu o STJ sobre o SIM Card
No AgRg na Rcl 48.657/RS, de relatoria do Ministro Joel Ilan Paciornik, a Terceira Seção do Superior Tribunal de Justiça decidiu por unanimidade, em 16 de junho de 2026.[1] O julgamento foi publicado no DJEN de 30 de junho de 2026 e o entendimento consta do Informativo 897, de 18 de agosto de 2026.[1] A edição pode ser consultada na página oficial de pesquisa de informativos do STJ.
O caso envolvia a falha na conservação do aparelho celular da vítima.[1] Segundo o informativo, a deficiência impediu a análise das mensagens que estavam no telefone. Apesar disso, o Instituto-Geral de Perícias extraiu diretamente do chip da operadora uma agenda de telefones.[1]
A conclusão do julgamento foi estrita: o chip da operadora não é parte integrante do aparelho celular e constitui fonte independente de prova. Por isso, a nulidade da cadeia de custódia declarada em relação à extração de dados do aparelho não alcançou automaticamente os dados extraídos do SIM Card.[1]
Não foi uma autorização geral para qualquer chip, mas o reconhecimento da autonomia da fonte e da falta de vínculo demonstrado entre a falha no telefone e o SIM Card.[1] O informativo não validou toda informação associada ao número: destacou a agenda salva diretamente no chip.[1]
Por que “celular” não é uma fonte única
A perícia móvel precisa nomear a fonte com precisão. O NIST descreve a estação móvel como composta, no modelo GSM, pelo equipamento móvel e pelo módulo de identidade, conhecido como UICC, que pode conter aplicações SIM, USIM ou equivalentes. O módulo serve à autenticação na rede e pode armazenar dados pessoais, como contatos, mensagens de texto e últimos números discados.[5]
A mesma orientação registra que mover o UICC entre aparelhos compatíveis pode transferir a identidade do assinante e parte dos contatos ou mensagens.[5] O chip, portanto, pode ser examinado separadamente e conter dados que não dependem da memória interna.[5]
A separação, contudo, exige método.[3][4] A matriz abaixo mostra perguntas mínimas para individualizar as fontes:
| Fonte | Conteúdo possível | Trilha de preservação e extração |
|---|---|---|
| Memória interna | Mensagens, fotos, arquivos, bancos de dados de aplicativos e registros do sistema | Estado do aparelho, isolamento de comunicações quando pertinente, ferramenta e versão, tipo de extração, imagem ou pacote original, hashes e laudo |
| Cartão SD | Fotos, vídeos, documentos e outros arquivos removíveis | Acondicionamento separado, identificação do cartão, imagem forense, bloqueio contra escrita, hashes e registro de cada acesso |
| SIM Card físico | Contatos, mensagens e informações de serviço, conforme o cartão e sua configuração | Fotografia e identificação do chip, embalagem individual, leitor e ferramenta usados, escopo, arquivo bruto ou relatório de aquisição, hashes, responsável e horário |
| eSIM | Perfil de conectividade, identificadores e registros relacionados à ativação, conforme o aparelho e a operadora | Preservação do aparelho, identificação do perfil, logs de provisionamento, resposta da operadora, método de coleta e autorização correspondente |
| Backup | Cópia local ou remota de dados do aparelho, com o recorte temporal do backup | Origem, titularidade, data e fuso, criptografia, forma de obtenção, arquivo original, hashes e distinção entre cópia e estado atual |
| Nuvem | Sincronizações, arquivos, mensagens, registros de conta e metadados mantidos pelo provedor | Base jurídica, escopo da requisição, período, resposta do provedor, pacote recebido, integridade, fuso e cadeia de armazenamento |
| Aplicativo | Banco local, exportação, conteúdo de conta e metadados próprios do serviço | Versão do aplicativo, conta examinada, método de exportação, arquivos originais, logs, filtros e distinção entre captura de tela e dado estruturado |
| Operadora | Registros de chamadas, dados cadastrais, eventos de rede e outros registros sob sua guarda | Requisição e autorização aplicáveis, período, identificação do assinante ou linha, resposta formal, formato, integridade e responsável pelo recebimento |
A matriz não presume que todos os aparelhos armazenem os mesmos dados. Ela impede que “extração do celular” esconda fontes diferentes. O NIST inclui validação, preservação, aquisição, exame, análise e relato entre as etapas da perícia móvel.[4] Cada resultado deve indicar a fonte e a operação que o produziu.[4][5]
Perguntas de auditoria
Antes de aceitar a conclusão de um laudo, a acusação, a defesa e o juízo podem formular perguntas objetivas:
- Qual foi exatamente o vestígio apreendido: aparelho, SIM Card, cartão SD, backup, conta ou resposta da operadora?
- Quem reconheceu o item como relevante, em que data e hora, e qual era sua condição física e lógica?
- Qual autorização, consentimento ou fundamento legal delimitou a coleta? O escopo permitia acessar aquela fonte e aquele período?
- Qual ferramenta, versão, leitor ou procedimento foi utilizado? Houve bloqueio contra escrita e registro de eventual falha?
- O dado apresentado vem de uma imagem ou pacote original identificável? Foram calculados hashes e preservados os arquivos de aquisição?
- Quem recebeu, abriu, transportou, examinou e armazenou o vestígio? Há registros de lacres, transferências, datas, horários e finalidades?
- O laudo distingue conteúdo encontrado no SIM Card de conteúdo localizado na memória interna, no aplicativo, no backup ou na operadora?
- A conclusão sobre ausência de dados se refere a qual fonte e a qual método? Não encontrar uma mensagem no SIM Card não prova que ela não existia no telefone ou na nuvem.
A autorização e a trilha não são etapas substituíveis.[3] Um chip pode ser uma fonte autônoma e, ainda assim, a coleta ser questionada por falta de autorização, excesso de escopo, ausência de preservação, método não reprodutível ou documentação insuficiente.[1][3]
Limites do precedente
O precedente do STJ não afirma que o SIM Card é sempre válido. A conclusão dependeu do objeto efetivamente examinado e do defeito identificado. A nulidade ligada à não preservação do aparelho não se estendeu ao chip porque, naquela situação, o informativo tratou o chip como fonte autônoma, fisicamente distinta, da qual foi extraída a agenda de telefones.[1]
Também não se pode concluir que a extração sem o aparelho dispense controle judicial ou outra base jurídica aplicável. A autonomia não cura adulteração, mistura de vestígios, ausência de lacre, quebra de integridade ou falha documental.[3] O precedente separa fontes, não elimina a cadeia de nenhuma delas.[1][3]
A mesma cautela vale para o eSIM. A ausência de um cartão removível não transforma automaticamente o perfil digital em extensão da memória interna, nem autoriza tratar logs da operadora, dados de conta e estado do aparelho como se fossem uma única aquisição. A fonte deve ser descrita conforme a tecnologia e o ato concreto de coleta.
Perguntas frequentes
A falha na preservação do celular invalida o SIM Card?
Não automaticamente. No caso julgado, o STJ afirmou que a nulidade da extração do aparelho não alcançou o chip, considerado fonte independente.[1] É necessário examinar se o defeito também atingiu o cartão ou a própria aquisição realizada nele.[1][3]
O SIM Card é sempre uma prova válida?
Não. A validade depende de autorização, pertinência, preservação, integridade, método de extração, identificação do responsável e possibilidade de auditoria.[1][3] A decisão não criou uma presunção de validade para qualquer conteúdo armazenado em chip.[1]
É possível acessar o chip sem o telefone?
Tecnicamente, o informativo registra que os dados do SIM Card podem ser acessados independentemente do aparelho em que o chip está inserido.[1] Isso não resolve, por si só, a legalidade da apreensão ou da consulta. O procedimento precisa indicar o leitor, a ferramenta, o escopo e a cadeia de custódia.
Uma captura de tela prova a origem do dado?
Uma captura mostra uma representação visual. Não substitui arquivo de aquisição, registros da ferramenta, hashes, metadados e explicação da fonte.[4] O valor deve ser apreciado com o conjunto documentado.[3][4]
Qual é a regra prática para a perícia?
Separar, nomear, preservar e documentar cada fonte.[3] Memória interna, SD, SIM, eSIM, backup, nuvem, aplicativo e operadora exigem trilhas próprias, autorização compatível e registro suficiente para auditoria.[3][4]
Fontes oficiais
[1] STJ, Informativo de Jurisprudência 897 em PDF
[2] STJ, página de pesquisa do Informativo 897
[3] Planalto, Código de Processo Penal compilado
[4] NIST, Guidelines on Mobile Device Forensics
[5] NIST Special Publication 800-101 Revision 1 em PDF


